Đã copy 0

Chiêu lây mã độc đánh cắp dữ liệu qua thư điện tử nội bộ

Trung tâm Tin tức VTV24

10/03/2016 15:20

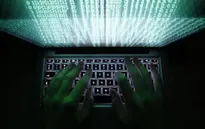
VTV.vn - Chiêu thức mới của tin tặc là giả mạo một địa chỉ điện tử có đuôi @tencongty.com.vn để gửi thư điện tử có kèm mã độc đến các người dùng trong công ty đó.

Các mã độc thường được nén lại dưới dạng tập tin .zip hoặc .zar. Khi người dùng mở tập tin này mã độc sẽ được kích hoạt và bắt cóc dữ liệu trên máy nạn nhân.

Để phòng ngừa khả năng nhiễm độc, người dùng cần cẩn trọng với cả những đường link do địa chỉ nội bộ gửi đến, tắt chế độ tự động mở tập tin đính kèm khi nhận thư điện tử.

Mời quý độc giả theo dõi các chương trình đã phát sóng của Đài Truyền hình Việt Nam trên TV Online!
Tin liên quan

Mỹ: Bệnh viện trả tiền chuộc cho tin tặc bằng Bitcoin

Mỹ: Bệnh viện trả tiền chuộc cho tin tặc bằng Bitcoin

18/02/2016

VTV.vn - Một bệnh viện tại Los Angeles, Mỹ đã buộc phải trả 17.000 USD tiền chuộc cho các tin tặc sau suốt 2 tuần phải sử dụng giấy và bút để ghi chép.

Bộ Quốc Phòng Mỹ mời tin tặc tham gia “Bẻ khóa Lầu Năm Góc”

Bộ Quốc Phòng Mỹ mời tin tặc tham gia “Bẻ khóa Lầu Năm Góc”

03/03/2016

VTV.vn - Bộ Quốc phòng Mỹ vừa đánh tiếng mời tin tặc kiểm tra mức độ an toàn các trang mạng công khai của bộ này.

Lầu Năm Góc mời tin tặc tấn công website Bộ Quốc phòng Mỹ

Lầu Năm Góc mời tin tặc tấn công website Bộ Quốc phòng Mỹ

03/03/2016

VTV.vn - Lầu Năm Góc sẽ mời những tin tặc hàng đầu tấn công vào hệ thống mạng của Bộ Quốc phòng Mỹ, nhằm nâng cao khả năng phòng thủ an ninh mạng.

Ý kiến của bạn
Bình luận
Xem thêm bình luận

Xem thêm