Đã copy 0

Phát hiện mã độc “nằm vùng” trong các website Việt Nam

VTV9

05/08/2016 08:17

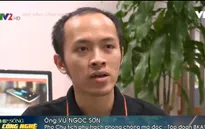
VTV.vn - Sau khi phân tích mẫu mã độc sau vụ tấn công hệ thống của Vietnam Airlines, VNCERT đã phát hiện một số dấu hiệu tấn công các website Việt Nam.

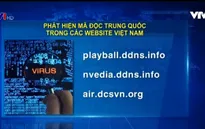
Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT) đề nghị các cấp liên quan khẩn cấp chặn kết nối đến 3 địa chỉ: playball.ddns.info, nvedia.ddns.info, air.dcsvn.org.

Cũng theo cơ quan này, các mã độc trên thuộc diện đặc biệt nguy hiểm, có thể đánh cắp thông tin và phá hủy hệ thống. Các mã độc này thường ẩn dưới dạng phần mềm diệt virus nên rất khó phát hiện. Bên cạnh đó, các phần mềm diệt virus cũng khó lòng nhận ra những mã độc này để tiêu diệt. Tuy nhiên, mã độc này hiện chưa hoạt động mà ở chế độ "ngủ đông", chờ lệnh tấn công.

* Mời quý độc giả theo dõi các chương trình đã phát sóng của Đài Truyền hình Việt Nam trên TV Online!
Tin liên quan

3 tên miền chứa mã độc đặc biệt nguy hiểm

3 tên miền chứa mã độc đặc biệt nguy hiểm

04/08/2016

VTV.vn - VNCERT đã đưa ra cảnh báo 3 tên miền chứa mã độc đặc biệt nguy hiểm sau khi phân tích một số mẫu mã độc từ công tác ứng cứu sự cố tin tặc vừa qua.

Phát hiện mã độc Trung Quốc trong các website Việt Nam

Phát hiện mã độc Trung Quốc trong các website Việt Nam

04/08/2016

VTV.vn - Theo đánh giá của trung tâm Ứng cứu khẩn cấp máy tính Việt Nam, các mã độc Trung Quốc thuộc diện đặc biệt nguy hiểm, có thể đánh cắp thông tin và phá hủy hệ thống.

Nhiều thiết bị Android nhiễm mã độc HummingBad

Nhiều thiết bị Android nhiễm mã độc HummingBad

28/07/2016

VTV.vn - Ít nhất 10 triệu thiết bị sử dụng nền tảng Android trên toàn cầu, trong số đó, hơn 137.000 thiết bị ở Việt Nam đang bị nhiễm mã độc HummingBad có nguồn gốc từ Trung Quốc.

Ý kiến của bạn
Bình luận
Xem thêm bình luận

Xem thêm